Domain gleichlaufgelenk.de kaufen?
Wir ziehen mit dem Projekt
gleichlaufgelenk.de um.
Sind Sie am Kauf der Domain
gleichlaufgelenk.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain gleichlaufgelenk.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **


Ähnliche Suchbegriffe für Ransomware
Top-Angebote
Produkte zum Begriff Ransomware:
-
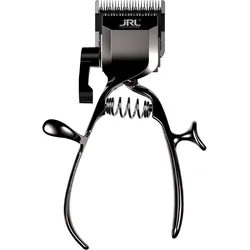
Manueller Clipper – Präzision, Kontrolle & maximale FlexibilitätProduktinformationen Erlebe präzises Schneiden ohne Strom mit diesem hochwertigen manuellen Clipper. Dank seines ergonomischen Designs liegt er perfekt in der Hand und ermöglicht dir maximale Kontrolle bei jedem Schnitt – ideal für präzise Korrekturen, Konturen oder den mobilen Einsatz. Ergonomisch & effizient Der rutschfeste, komfortable Griff sorgt für ein sicheres Handling und sauberes Arbeiten. Durch das durchdachte Design gelingt dir ein gleichmäßiger, kontrollierter Schnitt – ganz ohne Kabel oder Akku. Einfache Handhabung & Wartung Der Klingenwechsel ist schnell und unkompliziert möglich, sodass du jederzeit optimale Ergebnisse erzielst. Für eine dauerhaft hohe Schneidleistung empfiehlt es sich, die Klinge regelmäßig mit 1–2 Tropfen Schmieröl zu pflegen – für reibungslose Funktion und lange Lebensdauer. Kompakt & ideal für unterwegs Durch seine leichte und kompakte Bauweise ist der manuelle Clipper perfekt für: Reisen Schnelle Korrekturen Mobile Einsätze Minimalistische Grooming-Kits Pflegeleicht & hygienisch: Mit einer Reinigungsbürste lässt sich der Clipper mühelos säubern. So entfernst du zuverlässig Haarreste und sorgst für hygienische, langlebige Nutzung. Produktvorteile: Manueller Clipper – unabhängig von Strom & Akku Ergonomischer Griff für maximale Kontrolle Einfacher Klingenwechsel Kompakt, leicht & reisefreundlich Langlebig durch regelmäßige Pflege Ideal für präzise Schnitte & schnelle Korrekturen Herstellerinformationen78,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Fitnessschuhe Sneaker Damen Flexibilität und Stabilität - Energy weißFlexibilität neu definiert! Unsere Multiaktivitätsschuhe sind mit Flex H ausgestattet für flüssige Reaktionsschnelligkeit bei allen Bewegungen. Flexibilität::Flex H bietet Flexibilität und Reaktionsschnelligkeit für flüssigere Abläufe.|Stabilität::Eine Sohle mit breiterer Basis für mehr Stabilität bei all deinen Übungen|Dämpfung::Eine stoßdämpfende Sohle, um bei jedem Training über dich hinauszuwachsen|Haftung::Die Gummisohle garantiert Grip und Kontrolle bei jeder Gewichtsverlagerung.39,99 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Slowflower-BewegungSlowflower-Bewegung , Nachhaltiger Blumenanbau - Gesichter und Geschichten , Temperatursensoren > Motorkühlung , Erscheinungsjahr: 202210, Produktform: Leinen, Seitenzahl/Blattzahl: 224, Abbildungen: rund 180 Farbfotos und 20 Karten, Keyword: Garten; nachhaltige Schnittblumen; ökologisch Gärtnern; naturnah Gärtnern; Schnittblumen aus der Region; alternative Schnittblumenproduktion, Fachschema: Biogarten~Biologie / Biogarten~Garten / Biogarten, Thema: Entdecken, Warengruppe: HC/Garten/Pflanzen/Natur, Fachkategorie: Ökologisches Gärtnern, organischer Anbau, Thema: Orientieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Haupt Verlag AG, Verlag: Haupt Verlag AG, Verlag: Haupt Verlag AG, Länge: 278, Breite: 219, Höhe: 19, Gewicht: 1090, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 298491939,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
In Bewegung bleibenIn Bewegung bleiben , Die gesamte Lesbengeschichte in einem Band - lebendig, informativ, vielfältig, historisch, bunt, analytisch und streitbar - versammelt rund 100 Beiträge zur politischen Organisierung, Alltag und Kultur lesbischer Frauen im 20. Jahrhundert. In einem bisher einmaligen Projekt zeichnet dieses spannende Lesebuch ein lebendiges Bild der politischen Lesbenbewegung vom Ende des 19. bis zum 21. Jahrhundert. Gelebte Geschichte, die Feministinnen der ersten Stunde genauso begeistern wird wie junge Lesben und alle politisch Interessierten heute. , Sonstige > Motorkühlung , Erscheinungsjahr: 200709, Produktform: Kartoniert, Redaktion: Dennert, Gabriele~Leidinger, Christiane~Rauchut, Franziska, Seitenzahl/Blattzahl: 456, Abbildungen: Zahlr. meist farbige Abbildungen und Fotos, Keyword: Feminismus; Frauenbeziehung; Gender; Geschichte; Lesben, Fachschema: Frau / Gesellschaft, Politik, Recht~Gender Studies~Geschlechterforschung~Homosexualität (LGBTQ) / Geschichte, Politik, Zeitgeschichte~Erotik / Lesbisch~Homosexualität (LGBTQ) / Lesbisch~Lesbisch, Fachkategorie: Homosexualität~Politik und Staat, Interesse Alter: Bezug zu Lesben~Bezug zu Schwulen, Thema: Verstehen, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., Fachkategorie: Gender Studies: Frauen und Mädchen, Thema: Auseinandersetzen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Quer Verlag GmbH, Verlag: Quer Verlag GmbH, Verlag: Querverlag GmbH, Länge: 240, Breite: 170, Höhe: 24, Gewicht: 1046, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **


Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Ist eine verschlüsselte Festplatte sicher vor Ransomware?
Eine verschlüsselte Festplatte allein bietet keinen vollständigen Schutz vor Ransomware. Ransomware kann immer noch auf die verschlüsselte Festplatte zugreifen und die Dateien verschlüsseln, sobald sie entschlüsselt und geöffnet werden. Es ist wichtig, zusätzliche Sicherheitsmaßnahmen wie regelmäßige Backups und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
Top-Angebote
Produkte zum Begriff Ransomware:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Manueller Clipper – Präzision, Kontrolle & maximale FlexibilitätProduktinformationen Erlebe präzises Schneiden ohne Strom mit diesem hochwertigen manuellen Clipper. Dank seines ergonomischen Designs liegt er perfekt in der Hand und ermöglicht dir maximale Kontrolle bei jedem Schnitt – ideal für präzise Korrekturen, Konturen oder den mobilen Einsatz. Ergonomisch & effizient Der rutschfeste, komfortable Griff sorgt für ein sicheres Handling und sauberes Arbeiten. Durch das durchdachte Design gelingt dir ein gleichmäßiger, kontrollierter Schnitt – ganz ohne Kabel oder Akku. Einfache Handhabung & Wartung Der Klingenwechsel ist schnell und unkompliziert möglich, sodass du jederzeit optimale Ergebnisse erzielst. Für eine dauerhaft hohe Schneidleistung empfiehlt es sich, die Klinge regelmäßig mit 1–2 Tropfen Schmieröl zu pflegen – für reibungslose Funktion und lange Lebensdauer. Kompakt & ideal für unterwegs Durch seine leichte und kompakte Bauweise ist der manuelle Clipper perfekt für: Reisen Schnelle Korrekturen Mobile Einsätze Minimalistische Grooming-Kits Pflegeleicht & hygienisch: Mit einer Reinigungsbürste lässt sich der Clipper mühelos säubern. So entfernst du zuverlässig Haarreste und sorgst für hygienische, langlebige Nutzung. Produktvorteile: Manueller Clipper – unabhängig von Strom & Akku Ergonomischer Griff für maximale Kontrolle Einfacher Klingenwechsel Kompakt, leicht & reisefreundlich Langlebig durch regelmäßige Pflege Ideal für präzise Schnitte & schnelle Korrekturen Herstellerinformationen78,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Fitnessschuhe Sneaker Damen Flexibilität und Stabilität - Energy weißFlexibilität neu definiert! Unsere Multiaktivitätsschuhe sind mit Flex H ausgestattet für flüssige Reaktionsschnelligkeit bei allen Bewegungen. Flexibilität::Flex H bietet Flexibilität und Reaktionsschnelligkeit für flüssigere Abläufe.|Stabilität::Eine Sohle mit breiterer Basis für mehr Stabilität bei all deinen Übungen|Dämpfung::Eine stoßdämpfende Sohle, um bei jedem Training über dich hinauszuwachsen|Haftung::Die Gummisohle garantiert Grip und Kontrolle bei jeder Gewichtsverlagerung.39,99 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
Ähnliche Suchbegriffe für Ransomware
-
Slowflower-BewegungSlowflower-Bewegung , Nachhaltiger Blumenanbau - Gesichter und Geschichten , Temperatursensoren > Motorkühlung , Erscheinungsjahr: 202210, Produktform: Leinen, Seitenzahl/Blattzahl: 224, Abbildungen: rund 180 Farbfotos und 20 Karten, Keyword: Garten; nachhaltige Schnittblumen; ökologisch Gärtnern; naturnah Gärtnern; Schnittblumen aus der Region; alternative Schnittblumenproduktion, Fachschema: Biogarten~Biologie / Biogarten~Garten / Biogarten, Thema: Entdecken, Warengruppe: HC/Garten/Pflanzen/Natur, Fachkategorie: Ökologisches Gärtnern, organischer Anbau, Thema: Orientieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Haupt Verlag AG, Verlag: Haupt Verlag AG, Verlag: Haupt Verlag AG, Länge: 278, Breite: 219, Höhe: 19, Gewicht: 1090, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 298491939,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
In Bewegung bleibenIn Bewegung bleiben , Die gesamte Lesbengeschichte in einem Band - lebendig, informativ, vielfältig, historisch, bunt, analytisch und streitbar - versammelt rund 100 Beiträge zur politischen Organisierung, Alltag und Kultur lesbischer Frauen im 20. Jahrhundert. In einem bisher einmaligen Projekt zeichnet dieses spannende Lesebuch ein lebendiges Bild der politischen Lesbenbewegung vom Ende des 19. bis zum 21. Jahrhundert. Gelebte Geschichte, die Feministinnen der ersten Stunde genauso begeistern wird wie junge Lesben und alle politisch Interessierten heute. , Sonstige > Motorkühlung , Erscheinungsjahr: 200709, Produktform: Kartoniert, Redaktion: Dennert, Gabriele~Leidinger, Christiane~Rauchut, Franziska, Seitenzahl/Blattzahl: 456, Abbildungen: Zahlr. meist farbige Abbildungen und Fotos, Keyword: Feminismus; Frauenbeziehung; Gender; Geschichte; Lesben, Fachschema: Frau / Gesellschaft, Politik, Recht~Gender Studies~Geschlechterforschung~Homosexualität (LGBTQ) / Geschichte, Politik, Zeitgeschichte~Erotik / Lesbisch~Homosexualität (LGBTQ) / Lesbisch~Lesbisch, Fachkategorie: Homosexualität~Politik und Staat, Interesse Alter: Bezug zu Lesben~Bezug zu Schwulen, Thema: Verstehen, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., Fachkategorie: Gender Studies: Frauen und Mädchen, Thema: Auseinandersetzen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Quer Verlag GmbH, Verlag: Quer Verlag GmbH, Verlag: Querverlag GmbH, Länge: 240, Breite: 170, Höhe: 24, Gewicht: 1046, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
-
Ist eine verschlüsselte Festplatte sicher vor Ransomware?
Eine verschlüsselte Festplatte allein bietet keinen vollständigen Schutz vor Ransomware. Ransomware kann immer noch auf die verschlüsselte Festplatte zugreifen und die Dateien verschlüsseln, sobald sie entschlüsselt und geöffnet werden. Es ist wichtig, zusätzliche Sicherheitsmaßnahmen wie regelmäßige Backups und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.